सरकारी वेबसाइटमा सुरक्षित प्रमाणपत्र अनिवार्य गर्न साइबर सुरक्षा केन्द्रको निर्देशन
 डिसी नेपाल
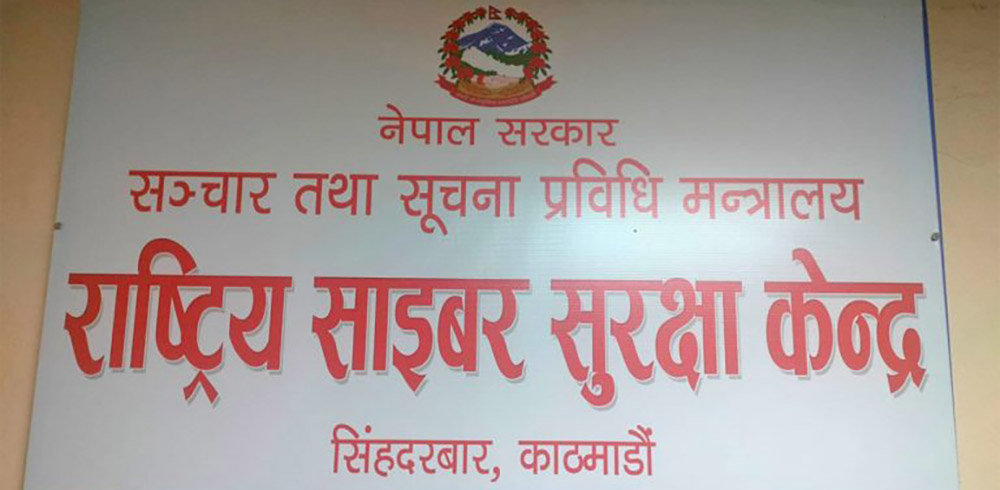
काठमाडौं। राष्ट्रिय साइबर सुरक्षा केन्द्रले सरकारी निकायका वेबसाइट सुरक्षित बनाउन वैध एसएसएल/टीएलएस प्रमाणपत्र अनिवार्य रूपमा प्रयोग गर्न निर्देशन दिएको छ।
प्रधानमन्त्री तथा मन्त्रिपरिषद्को कार्यालयअन्तर्गत रहेको केन्द्रले बुधबार संघीय मन्त्रालय, आयोग, सचिवालय, प्रदेश मन्त्रालय तथा स्थानीय तहलाई पत्राचार गर्दै वेबसाइटको सुरक्षा मापदण्ड पालना गर्न आग्रह गरेको हो।
केन्द्रका अनुसार सरकारी वेबसाइटमा प्रयोगकर्ताको विवरण सुरक्षित राख्न, गोपनीयता कायम गर्न र तथ्याङ्क आदानप्रदानलाई सुरक्षित बनाउन वैध एसएसएल/टीएलएस प्रमाणपत्र आवश्यक छ। वेबसाइटमा टीएलएस १.२ वा टीएलएस १.३ प्रोटोकल प्रयोग गरी सुरक्षित माध्यमबाट मात्रै सञ्चालन हुने व्यवस्था मिलाउन भनिएको छ।
निर्देशनमा सबै वेबसाइटमा प्रयोग भइरहेका एसएसएल/टीएलएस प्रमाणपत्रको वैधता तत्काल जाँच गर्न र प्रमाणपत्र नभएका वा म्याद सकिएका वेबसाइटमा आधिकारिक तथा विश्वसनीय निकायबाट जारी प्रमाणपत्र जडान गर्न भनिएको छ। साथै, पुराना तथा असुरक्षित एसएसएल र टीएलएस १.० तथा १.१ प्रोटोकल पूर्ण रूपमा बन्द गर्न आग्रह गरिएको छ।
केन्द्रले प्रमाणपत्रको म्याद सकिनुअघि नियमित नवीकरण गर्ने व्यवस्था मिलाउन र वेबसाइटको सुरक्षा कमजोरीबाट हुन सक्ने साइबर आक्रमणको जोखिम न्यूनीकरण गर्न अन्य सुरक्षा मापदण्डसमेत उच्च प्राथमिकताका साथ कार्यान्वयन गर्न निर्देशन दिएको छ।
No ads found for this position
Facebook Comment