सरकारी वेबसाइटहरूमा एसएसएल/टीएलएस प्रमाणपत्र अनिवार्य गर्न साइबर सुरक्षा केन्द्रको निर्देशन
 डिसी नेपाल
काठमाडौँ। राष्ट्रिय साइबर सुरक्षा केन्द्रले सबै सरकारी निकाय, प्रदेश तथा स्थानीय तहका आधिकारिक वेबसाइटहरूमा बैध ‘एसएसएल/टीएलएस सर्टिफिकेट’ अनिवार्य रूपमा लागू गर्न निर्देशन दिएको छ। प्रविधि क्षेत्रमा साइबर सुरक्षा जोखिम बढ्दै गएकाले डिजिटल सेवाहरूको सुरक्षा, गोपनीयता र विश्वसनीयता कायम राख्न केन्द्रले यो कदम चालेको हो।
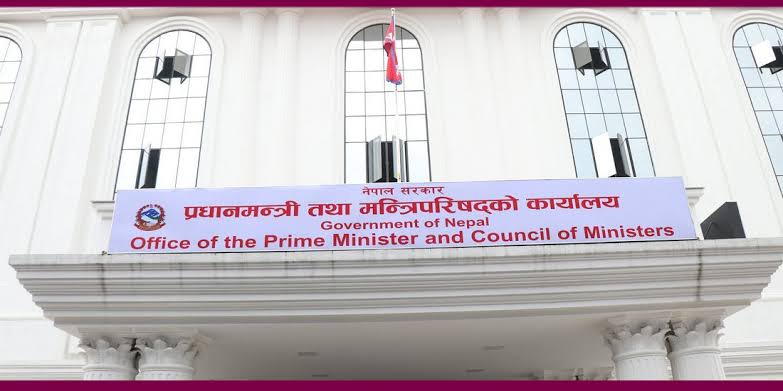
प्रधानमन्त्री तथा मन्त्रिपरिषद्को कार्यालयअन्तर्गतको सूचना प्रविधि तथा विद्युतीय शासन कार्यालय मातहत रहेको केन्द्रले वि.सं. २०८३ कात्तिक ११ गते परिपत्र जारी गर्दै सबै संघीय मन्त्रालय, आयोग, प्रदेश मन्त्रालयका साथै नगरपालिका र गाउँपालिका महासंघलाई आफ्ना वेबसाइटहरूको सुरक्षा मापदण्ड तत्काल अद्यावधिक गर्न ताकेता गरेको छ।
केन्द्रद्वारा जारी निर्देशनअनुसार सबै निकायहरूले हाल प्रयोगमा रहेका प्रमाणपत्रहरूको वैधता जाँच गरी म्याद सकिएका वा प्रमाणपत्र नभएका वेबसाइटहरूमा आधिकारिक र विश्वसनीय निकायबाट जारी गरिएको एसएसएल/टीएलएस सर्टिफिकेट तत्काल जडान गर्नुपर्नेछ।
साथै, प्रयोगकर्ताको डाटा ट्रान्सफरलाई सुरक्षित (इन्क्रिप्ट) बनाउन टीएलएस १.२ वा टीएलएस १.३ (टीएलएस]s १.२/ टीएलएस १.३) प्रोटोकल मात्र सञ्चालनमा ल्याउन र पुराना तथा असुरक्षित संस्करणहरू (एसएसएल, टीएलएस १.० टीएलएस १.१) पूर्ण रूपमा बन्द गर्न भनिएको छ।
सरकारी वेबसाइटहरू एचटीटीपीएस माध्यमबाट मात्र सञ्चालन हुने गरी प्रणाली मिलाउन र प्रमाणपत्रको म्याद समाप्त हुनु अगावै नियमित रूपमा नवीकरण गर्ने व्यवस्था मिलाउन पनि केन्द्रले अनुरोध गरेको छ।
वेबसाइटको सुरक्षामा हुने सानो लापरबाहीले पनि ठूलो साइबर आक्रमणको जोखिम निम्त्याउन सक्ने भएकाले यस विषयलाई उच्च प्राथमिकतामा राखेर सुरक्षा मापदण्ड तुरुन्त कार्यान्वयन गर्न साइबर सुरक्षा केन्द्रले ताकेता गरेको छ।
No ads found for this position
Facebook Comment