अमेरिकी रक्षा मन्त्रालयबाट ३० लाखभन्दा धेरै सैनिकको विवरण चोरी
 डिसी नेपाल
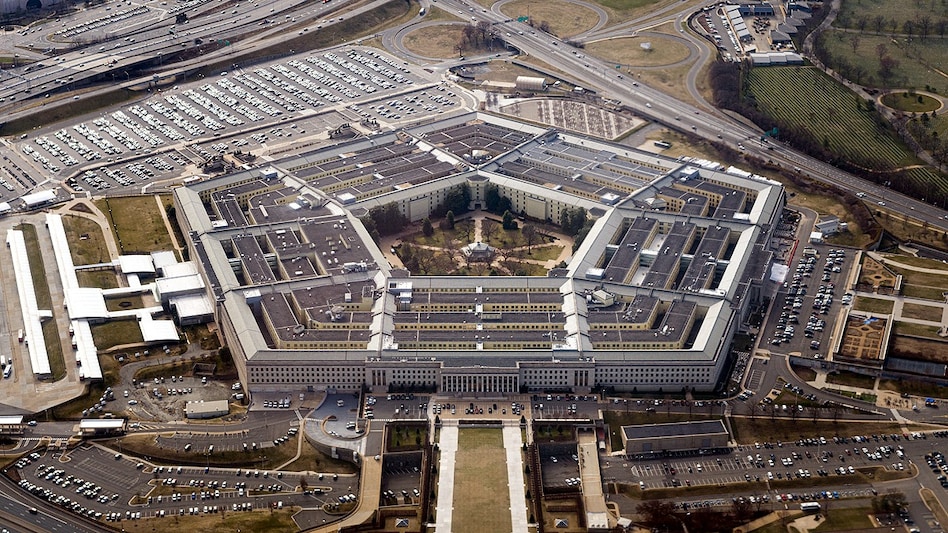
काठमाडौं । अमेरिकी रक्षा विभाग अर्थात् पेन्टागनको डेटाबेसमा ठूलो साइबर हमला भएको छ। डिफेन्स म्यानपावर डेटा सेन्टरको सिस्टममा अनधिकृत प्रयोगकर्ताहरूले अक्टोबर २०२५ देखि जुलाई २०२६ सम्म पहुँच बनाएका थिए। यस डेटा ब्रिच मा २७.६ लाख जीवित व्यक्तिहरू र २.९४ लाख मृत व्यक्तिहरूको व्यक्तिगत डेटा सार्वजनिक भएको छ। यसमा नाम, सोसल सेक्युरिटी नम्बर, जन्ममिति, सम्पर्क विवरण र जागिरको विवरण जस्ता जानकारीहरू समावेश छन्।
यो डेटा अनइन्क्रिप्टेड (सुरक्षित नपारिएको) थियो, जसले गर्दा जोखिम अझ बढेको छ। पेन्टागनले कमजोरी थाहा पाउनासाथ तुरुन्तै सुधार गरेको छ। अहिलेसम्म डेटाको दुरुपयोग भएको कुनै प्रमाण भेटिएको छैन। प्रभावित मानिसहरूलाई एक वर्षको निःशुल्क क्रेडिट मोनिटरिङ उपलब्ध गराइँदैछ। यो घटनाले अमेरिकी सैन्य कर्मीहरूको सुरक्षा र साइबर तयारीमाथि गम्भीर प्रश्नहरू खडा गरेको छ।
डीएमडीसी पेन्टागनको मुख्य पर्सनल रेकर्ड रिपोजिटरी (तथ्याङ्क भण्डार) हो। यसमा सक्रिय ड्युटीमा रहेका सैनिक, रिजर्भ, सिभिलियन कर्मचारी, ठेकेदार, अवकासप्राप्त, पूर्वसैनिक र सैन्य परिवारका सदस्यहरू समावेश छन्। यस एजेन्सीले ६ करोडभन्दा बढी रेकर्डहरू राख्ने गर्दछ। यस डेटा ब्रिचमा नाम र सम्पर्क मात्र नभई मानिसहरूको जागिरको विवरण पनि लीक भएको छ।
यो जानकारी राष्ट्रिय सुरक्षाका दृष्टिले संवेदनशील मानिन्छ, किनभने यसबाट सैन्य संरचना र भूमिकाहरूको अनुमान लगाउन सकिन्छ। अनधिकृत प्रयोगकर्ताहरूको सङ्ख्या कम बताइएको छ, तर लामो समयसम्म पहुँच कायम रहनुले सिस्टमको कमजोरी स्पष्ट रूपमा देखाउँछ। जुलाई २०२६ मा कमजोरीको पता लाग्यो र तुरुन्तै सुधार गरियो। अधिकारीहरूले अहिलेसम्म कुनै दुरुपयोग नदेखिएको बताए पनि जोखिम भने कायमै छ।
यस प्रकारको डेटा लीकबाट पहिचानको चोरी, फिसिङ हमला र जासुसीको खतरासमेत बढ्न सक्छ। सोसल सेक्युरिटी नम्बर र जन्ममिति जस्ता जानकारीबाट नक्कली कागजातहरू बनाउन सकिन्छ। जागिरको विवरणबाट सैन्य कर्मीहरूको भूमिका सार्वजनिक हुँदा शत्रु देशहरू वा ह्याकरहरूलाई फाइदा पुग्न सक्छ।
पेन्टागनले प्रभावित मानिसहरूलाई आइडन्टिटी प्रोटेक्सन र क्रेडिट मोनिटरिङको प्रस्ताव गरेको छ। अनुसन्धान जारी छ र साइबर सुरक्षाका उपायहरूलाई मजबुत बनाइँदैछ। यो घटना यस्तो समयमा भएको छ, जब एफबीआईको जब्स पोर्टलमा पनि डेटा ब्रिचको खबर आएको छ।
त्यहाँ ह्याकिङ ग्रुप ‘सिनीहन्टर्स’ ले डेटा लीकको धम्की दिएको थियो, तर पछि उनीहरूले यसलाई सार्वजनिक नगर्ने बताए। दुवै घटनाले अमेरिकी सरकारी सिस्टमको साइबर कमजोरीलाई उजागर गर्दछ। पेन्टागनले तुरुन्तै कारबाही गर्दै भल्नरेबिलिटी (कमजोरी) लाई सुधार गर्यो। घुसपैठियाहरू को थिए र उनीहरूको उद्देश्य के थियो भन्नेबारे अधिकारीहरू अनुसन्धानमा जुटिरहेका छन्।
अहिलेसम्म कुनै वित्तीय क्षति वा डेटाको गलत प्रयोग अगाडि आएको छैन। तैपनि, लामो समयसम्म पहुँच कायम रहनु चिन्ताको विषय हो। यस्ता सिस्टमहरूमा बलियो इन्क्रिप्सन, नियमित अडिट र मल्टि-फ्याक्टर अथेन्टिकेसन आवश्यक रहेको विशेषज्ञहरूको भनाइ छ।
सैन्य डेटा यति धेरै संवेदनशील हुन्छ कि सानो गल्तीले पनि ठूलो खतरा निम्त्याउन सक्छ। अमेरिका जस्तो देशमा जहाँ साइबर युद्धको तयारी चलिरहेको छ, त्यहाँ आफ्नै सुरक्षामा सेंध लाग्नु चिन्ताजनक छ। प्रभावित कर्मीहरूलाई सतर्क रहन सल्लाह दिइएको छ। उनीहरूले शङ्कास्पद कल वा इमेलबाट बच्नुपर्छ।
यो डेटा ब्रिच केवल एउटा प्राविधिक कमजोरी मात्र नभई ठूला सिस्टमको निगरानी र सुरक्षा व्यवस्थाको कमीलाई दर्शाउँछ। पेन्टागन अब आफ्नो साइबर सुरक्षालाई अझ मजबुत बनाउने काम गरिरहेको छ। भविष्यमा यस्ता हमलाहरूबाट बच्नका लागि राम्रो प्रविधि र निरन्तर निगरानीको आवश्यकता छ। २७.६ लाख मानिसहरूको डेटा सार्वजनिक हुनु सानो कुरा होइन। डिजिटल युगमा डेटा सुरक्षा कति महत्त्वपूर्ण छ भन्ने कुरा यो घटनाले सम्झाउँछ, खासगरी सैन्य क्षेत्रमा। अनुसन्धानको नतिजा र आगामी कदमहरूमा सबैको नजर रहनेछ।
No ads found for this position

Facebook Comment